Giải pháp chữ ký điện tử chuyên dùng bảo đảm an toàn
Tổ chức tự chủ chữ ký, có giá trị pháp lý.
Tự vận hành CA chuyên dùng
Thay vì mua chứng thư công cộng theo đầu người với chi phí lặp lại hằng năm, tổ chức chủ động toàn bộ vòng đời chứng thư.
Cấp, thu hồi theo nhân sự
Cấp mới, thu hồi chứng thư đồng bộ với dữ liệu nhân sự (HRM, LDAP/AD), không phải chờ CA bên ngoài khi nhân sự biến động.
Tự cung cấp OCSP/CRL
Dịch vụ kiểm tra trạng thái chứng thư chạy trên hệ thống của chính tổ chức, không phụ thuộc hạ tầng của bên thứ ba.
Giá trị pháp lý khi được chứng nhận
Chữ ký chuyên dùng bảo đảm an toàn có giá trị tương đương chữ ký tay khi giao dịch với bên ngoài (Luật Giao dịch điện tử, Điều 23).
CorpCA là gì?
CorpCA là nền tảng PKI (hạ tầng khóa công khai) giúp cơ quan, tổ chức tự tạo lập và quản lý chữ ký điện tử chuyên dùng bảo đảm an toàn, ứng dụng công nghệ chữ ký số, theo Luật Giao dịch điện tử số 20/2023/QH15 và Nghị định 23/2025/NĐ-CP. Chữ ký được bảo đảm bởi chứng thư do chính tổ chức cấp được xem là đáp ứng đủ các yêu cầu tại khoản 2 Điều 22 Luật Giao dịch điện tử (Nghị định 23/2025/NĐ-CP, khoản 1 Điều 9).
CorpCA dành cho ngân hàng, bảo hiểm, chứng khoán, tập đoàn và công ty niêm yết có hàng nghìn người ký và nhiều đơn vị thành viên: một hạ tầng chữ ký cho toàn tổ chức, tự chủ, tích hợp sẵn, có giá trị pháp lý khi được chứng nhận.
Phạm vi sử dụng hợp pháp
Theo khoản 2 Điều 9 Nghị định 23/2025/NĐ-CP, chữ ký điện tử chuyên dùng bảo đảm an toàn của tổ chức được sử dụng trong ba phạm vi:
| Phạm vi | Nội dung | Căn cứ |
|---|---|---|
| Nội bộ | Văn bản điều hành, e-Office, phê duyệt, chứng từ nội bộ | Điều 9 khoản 2 điểm a |
| Chuyên ngành liên kết | Tập đoàn, tổng công ty và đơn vị thành viên liên kết qua điều lệ | Điều 9 khoản 2 điểm b |
| Đại diện tổ chức | Tổ chức ký hợp đồng, chứng từ gửi đối tác, khách hàng | Điều 9 khoản 2 điểm c |
Tổ chức không cấp chứng thư cho khách hàng, cá nhân bên ngoài tổ chức và không kinh doanh dịch vụ chữ ký chuyên dùng (Luật Giao dịch điện tử, khoản 1 Điều 25).
Ứng dụng tiêu biểu
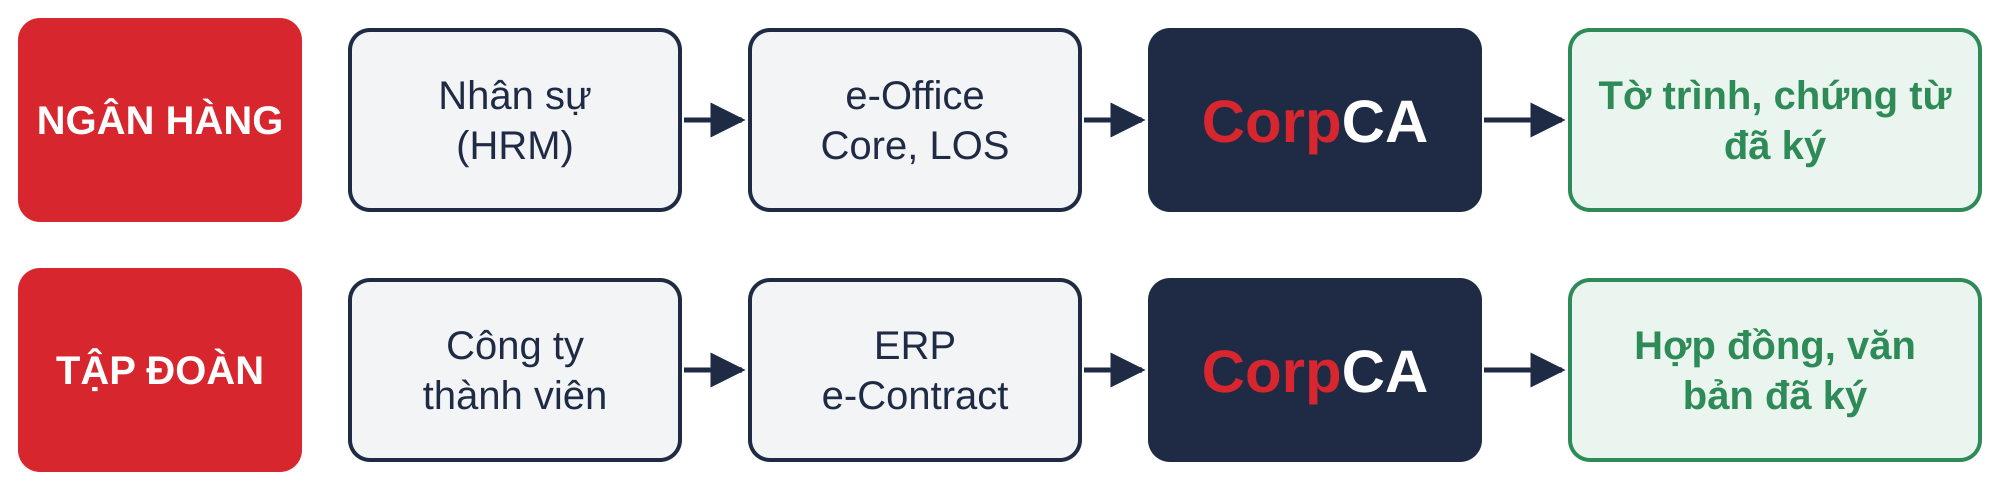
- Ngân hàng, bảo hiểm, chứng khoán: cán bộ ký tờ trình, phê duyệt và chứng từ nội bộ trên e-Office, Core, LOS; tổ chức ký chứng từ gửi khách hàng bằng chữ ký của chính tổ chức.
- Tập đoàn, công ty niêm yết: một hệ thống CA chuyên dùng phục vụ công ty mẹ và các đơn vị thành viên liên kết qua điều lệ, ký hợp đồng, văn bản trên ERP, e-Contract.
Kiến trúc giải pháp
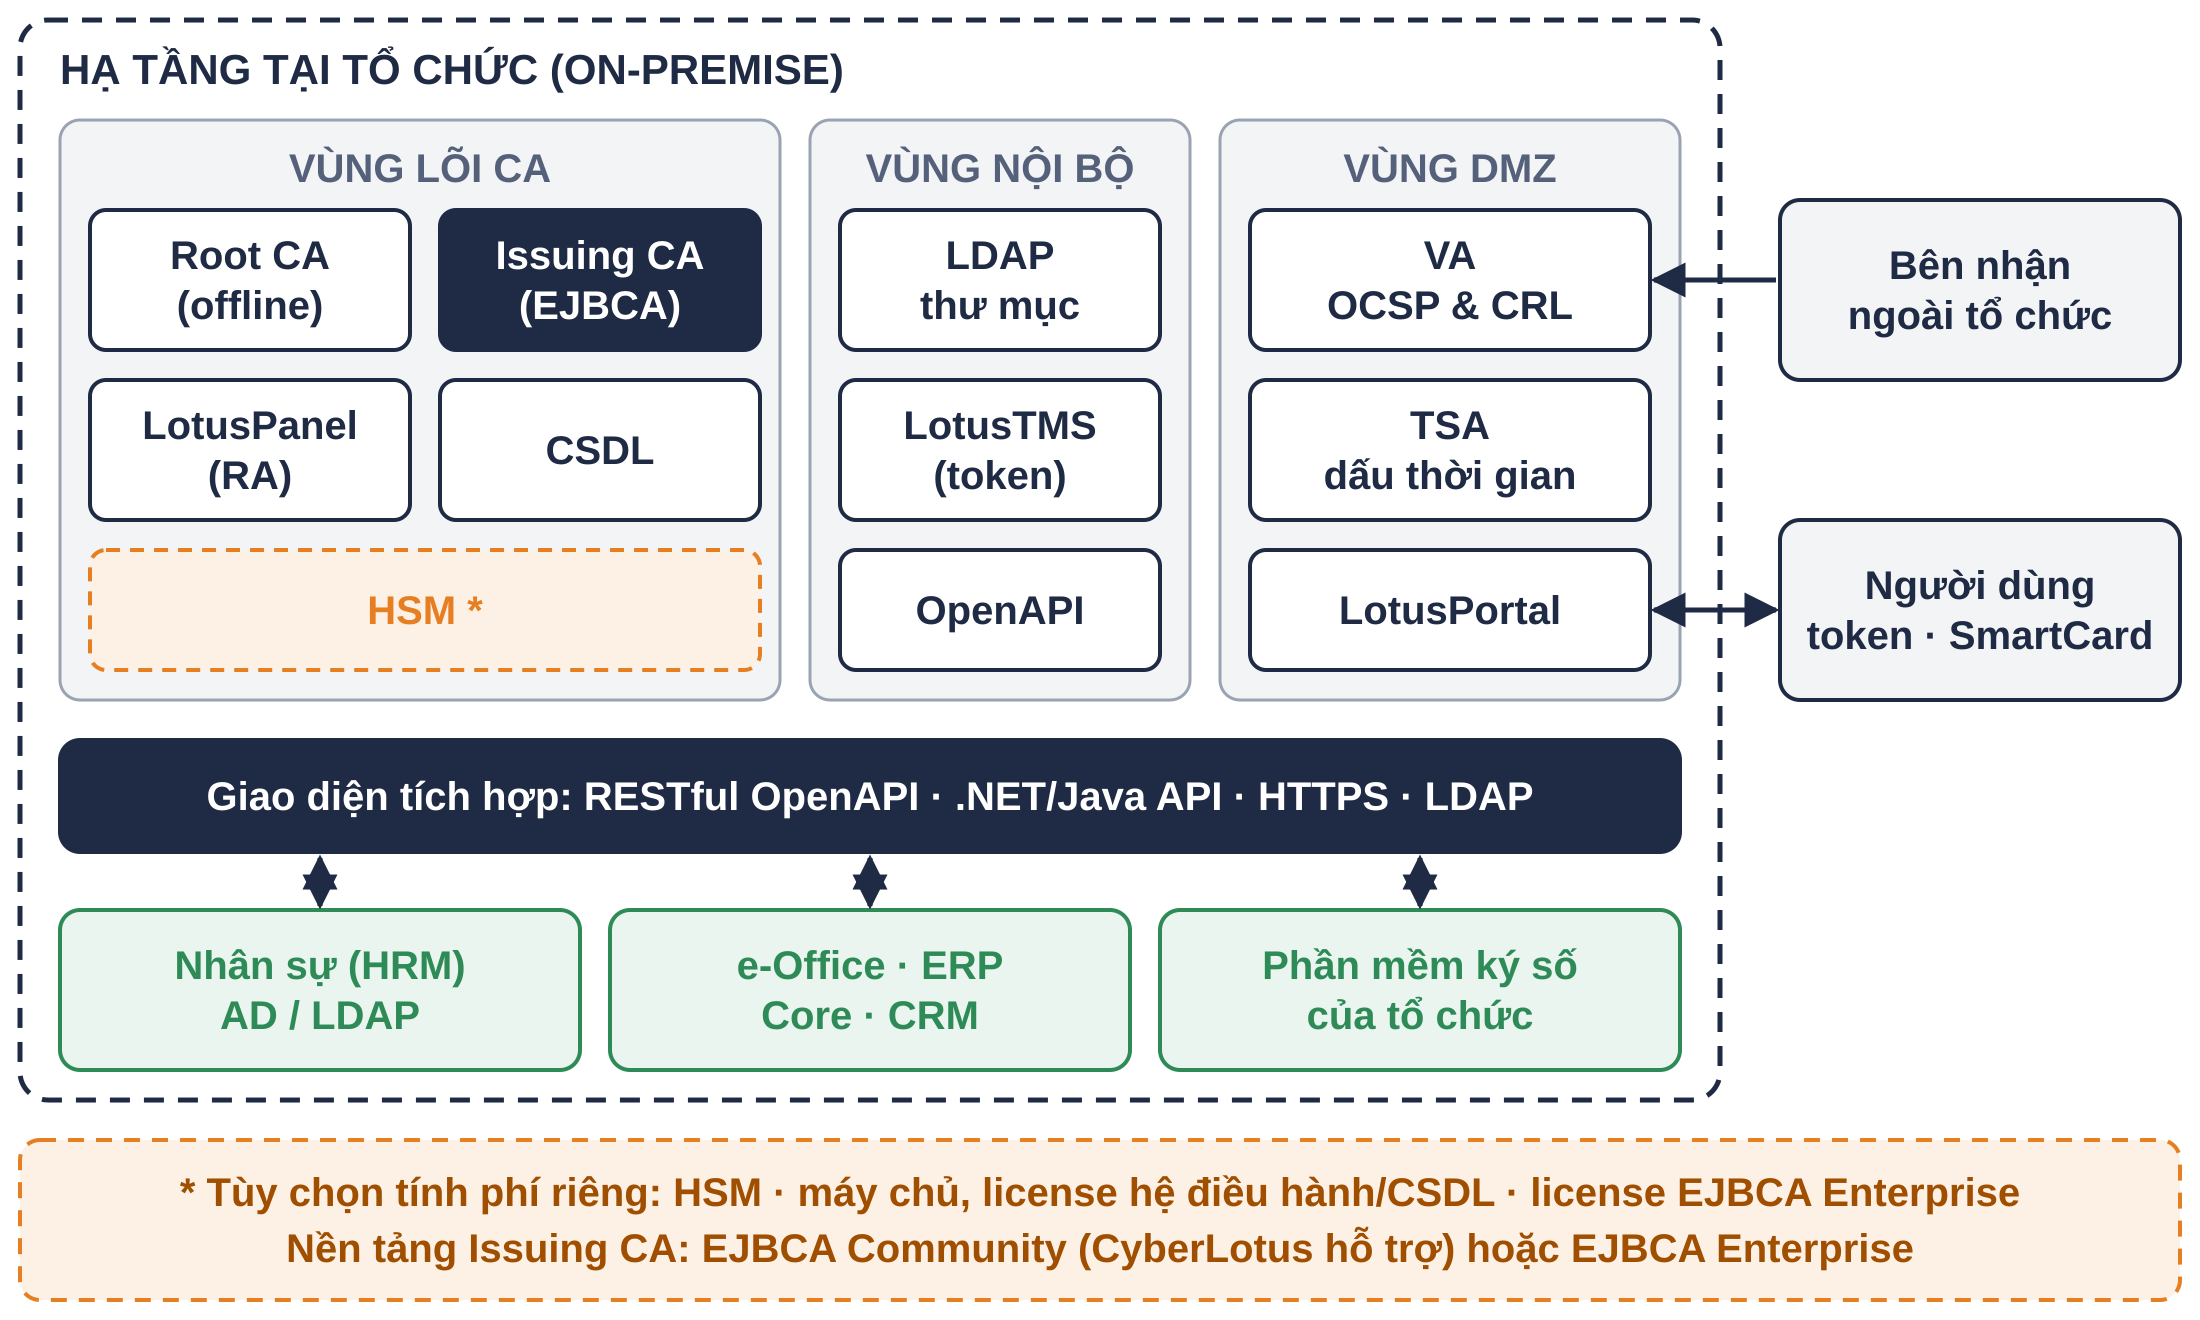
- Vùng lõi CA: Root CA (offline), Issuing CA trên nền EJBCA, LotusPanel (RA), cơ sở dữ liệu và HSM bảo vệ khóa CA.
- Vùng nội bộ: LDAP (thư mục), LotusTMS quản lý USB token, SmartCard và OpenAPI cho ứng dụng nghiệp vụ.
- Vùng DMZ: VA (OCSP, CRL) cho bên nhận ngoài tổ chức kiểm tra chứng thư, TSA cấp dấu thời gian, LotusPortal cho người dùng.
- Tích hợp: RESTful OpenAPI, .NET/Java API, HTTPS, LDAP với hệ thống nhân sự (HRM, AD/LDAP), e-Office, ERP, Core, CRM và phần mềm ký số của tổ chức như SignServer, SignClient.
Thông số kỹ thuật
| Hạng mục | Thông số |
|---|---|
| Thành phần | Core CA (Root CA, Issuing CA), RA – LotusPanel, VA – OCSP & CRL, TSA – dấu thời gian, LDAP, LotusTMS (quản lý token), LotusPortal (cổng người dùng), OpenAPI |
| Nền tảng Core CA | EJBCA Community Edition kèm dịch vụ hỗ trợ kỹ thuật của CyberLotus, hoặc EJBCA Enterprise (license Keyfactor, tính phí riêng) |
| Hạ tầng | Hệ điều hành Linux; CSDL MSSQL, PostgreSQL, MariaDB; ảo hóa VMware ESXi; Kubernetes (gói Premium) |
| Thiết bị HSM | Kết nối qua PKCS #11; khuyến nghị HSM đạt FIPS 140-3 Level 3 hoặc EN 419221-5 (thiết bị FIPS 140-2 Level 3 hiện có vẫn kết nối được) |
| Thiết bị lưu khóa người dùng | USB token, SmartCard, HSM; USB token, SmartCard khuyến nghị đạt FIPS 140-2/140-3 Level 2; quản lý token tập trung bằng LotusTMS |
| Thuật toán | RSA ≥ 2048 bit (PKCS #1 v2.2 – RFC 8017, RSASSA-PSS); ECDSA ≥ 256 bit (đường cong NIST, Brainpool); hàm băm SHA-2 (từ SHA-256), SHA-3; không dùng SHA-1 cho chữ ký |
| Chứng thư | X.509 v3 và CRL v2 (RFC 5280); nội dung tối thiểu theo Nghị định 23/2025 Điều 5; thời hạn cấu hình tối đa 10 năm (Điều 7 khoản 4) |
| Định dạng dữ liệu | PKCS #10 (yêu cầu chứng thư); PKCS #8, PKCS #12; CMS (RFC 5652) |
| Trạng thái chứng thư | OCSP (RFC 6960); CRL phân phối qua HTTP (RFC 2585); vận hành trên hệ thống của chính tổ chức |
| Dấu thời gian | RFC 3161, RFC 5816 |
| Thư mục | LDAP v3 (RFC 4510–4513), lược đồ PKI (RFC 4523) |
| Quy chế chứng thực | Cấu trúc RFC 3647; nội dung theo quy chế chứng thực mẫu tại Thông tư 16/2025/TT-BKHCN, Phụ lục IV |
| Tích hợp | RESTful API (OpenAPI); .NET/Java API; HTTPS (TLS ≥ 1.2); đồng bộ dữ liệu nhân sự (HRM, LDAP/AD) |
| Quản trị | Giao diện web LotusPanel cho quản trị CA, RA; nhật ký hoạt động quản trị |
Các gói giải pháp CorpCA
| Thành phần | Standard | Professional | Premium |
|---|---|---|---|
| Core CA (Root CA, Issuing CA) | ● | ● | ● |
| VA – OCSP & CRL | ● | ● | ● |
| LotusPanel – RA | ● | ● | ● |
| LDAP | ● | ● | ● |
| TSA – dấu thời gian | – | ● | ● |
| LotusTMS – quản lý token | – | ● | ● |
| LotusPortal – cổng người dùng | – | – | ● |
| OpenAPI tích hợp | – | – | ● |
| Triển khai trên Kubernetes | – | – | ● |
| Nền tảng EJBCA Community (CyberLotus hỗ trợ) | ● | ● | ● |
| License EJBCA Enterprise | Tùy chọn* | Tùy chọn* | Tùy chọn* |
| HSM | Tùy chọn* | Tùy chọn* | Tùy chọn* |
| Máy chủ, license hệ điều hành/CSDL | Tùy chọn* | Tùy chọn* | Tùy chọn* |
* Tùy chọn tính phí riêng. Mọi gói đều chọn được nền tảng EJBCA Community (kèm hỗ trợ của CyberLotus) hoặc EJBCA Enterprise. Báo giá theo quy mô người dùng của tổ chức.
Dịch vụ chuyên nghiệp
- Tư vấn hồ sơ chứng nhận: đơn Mẫu 01, Mẫu 03 (mô tả hệ thống, quy trình vận hành, nhân lực), quy chế chứng thực theo Thông tư 16/2025/TT-BKHCN.
- Triển khai và tích hợp: khảo sát, thiết kế, cài đặt; tích hợp HRM, LDAP/AD và ứng dụng nghiệp vụ.
- Tạo khóa CA và đánh giá thực tế: tổ chức nghi thức tạo khóa; đồng hành khi cơ quan quản lý đánh giá hệ thống.
- Đào tạo, chuyển giao: cho đội quản trị CA, RA và vận hành của tổ chức.
- Hỗ trợ và bảo trì: hỗ trợ kỹ thuật EJBCA Community; vận hành, bảo trì; hỗ trợ báo cáo Mẫu 08 khi cấp lại chứng nhận.
Lưu ý pháp lý
- Chứng nhận được cấp cho tổ chức sau khi thẩm tra hồ sơ và đánh giá thực tế hệ thống (Nghị định 23/2025/NĐ-CP, Điều 11). CorpCA cung cấp nền tảng kỹ thuật; tổ chức chịu trách nhiệm về quy chế, nhân lực và vận hành (Điều 9 khoản 3).
- Hiệu lực chữ ký chuyên dùng được kiểm tra theo điều kiện các bên thỏa thuận (Luật Giao dịch điện tử, Điều 22 khoản 2 điểm d). Tổ chức cần thỏa thuận với bên nhận và công bố chứng thư gốc, dịch vụ OCSP/CRL để bên nhận kiểm tra.
- TSA của CorpCA phục vụ nhu cầu của tổ chức. Dấu thời gian dùng để chứng minh thời điểm ký trước bên thứ ba cần do tổ chức cung cấp dịch vụ cấp dấu thời gian được cấp phép (Nghị định 23/2025/NĐ-CP, Điều 32).
Tìm hiểu thêm về CorpCA.
Các sản phẩm có thể kết hợp.
Đề xuất ban đầu để khám phá; không đại diện cấu hình giải pháp cố định.
SignServer
Phần mềm máy chủ ký số tập trung on-premise: khóa ký trên HSM, ký tự động PDF, XML, JSON qua REST API, Message Queue, không cần USB token.
SignClient
Phần mềm ký số tại máy trạm cho USB token: một plugin, một bộ REST API để ứng dụng web, desktop ký PDF, Office, XML và kiểm tra chữ ký số.
Tài liệu tham khảo.
Brochure CorpCA
Hệ thống chữ ký điện tử chuyên dùng · Private CA System
Tải xuống